Сервисный SOC
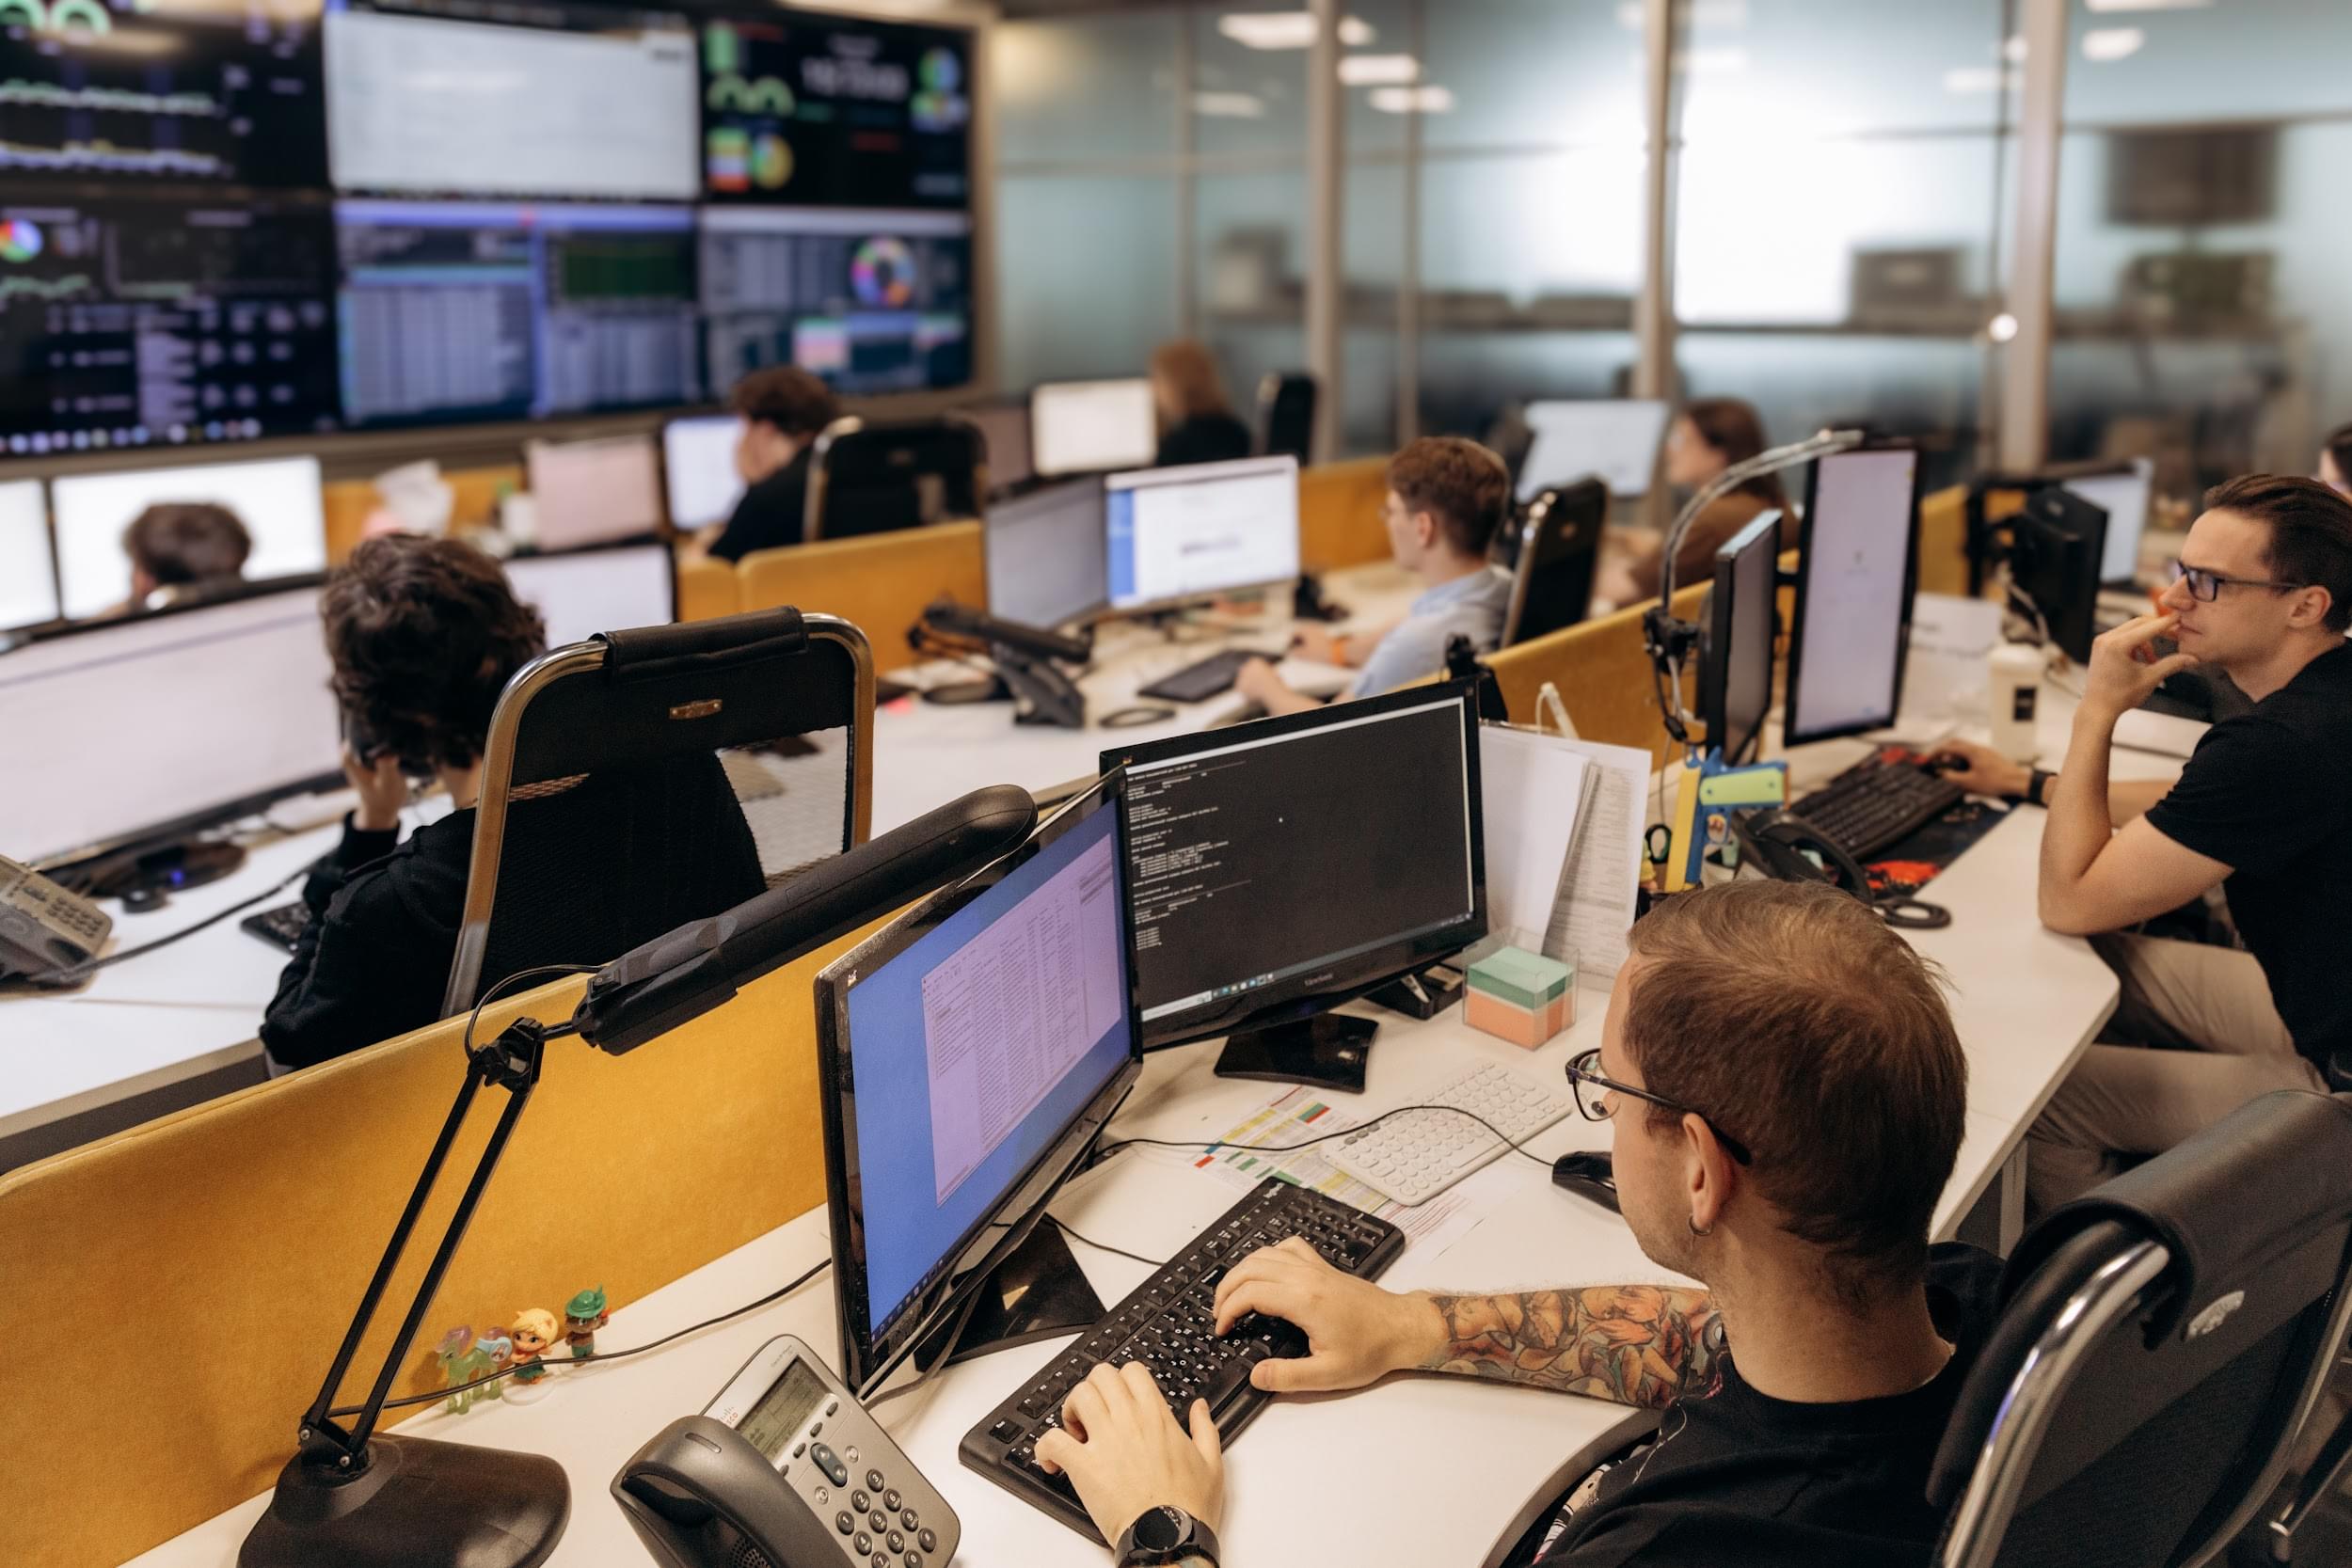
IZ:SOC предоставляет комплекс услуг по управлению событиями информационной безопасности, включая круглосуточный мониторинг, выявление компьютерных инцидентов и содействие в оперативном реагировании на угрозы.
IZ:SOC предоставляет комплекс услуг по управлению событиями информационной безопасности, включая круглосуточный мониторинг, выявление компьютерных инцидентов и содействие в оперативном реагировании на угрозы. Мы обеспечиваем полный цикл управления инцидентами ИБ и нейтрализацию угроз вашему бизнесу.
Услуга подходит организациям любых масштабов и отраслей, особенно для тех, кто:
- Сталкивался с инцидентами ИБ и понимает важность усиления защиты для предотвращения повторных инцидентов. Наша услуга позволяет выявлять действия злоумышленников на различных стадиях атаки (Kill Chain) и предпринимать оперативные действия до причинения ущерба и эксфильтрации данных.
- Ищет способы минимизировать затраты на ИБ, получая доступ к высококвалифицированным специалистам и современным технологиям без необходимости построения собственного SOC.
- Хочет получить единую картину происходящего в инфраструктуре и иметь полное представление о текущем состоянии защищенности своей организации.
- Не имеет собственной команды специалистов SOC и не обеспечивает круглосуточный мониторинг состояния ИБ организации.
- Должен соблюдать требования регуляторов и нормативных актов, таких как приказы ФСТЭК России № 17, 21, 239 и др.
Решаемые задачи:
- Быстрое подключение: запускаем сервис в срок от 2 недель и предоставляем готовое решение по мониторингу, которое быстро интегрируется в вашу инфраструктуру без долгих настроек и задержек.
- Круглосуточный мониторинг: обнаруживаем, расследуем и реагируем на инциденты ИБ 24х7, обеспечивая постоянную готовность вашего бизнеса к любым киберугрозам.
- Максимальная результативность: IZ:SOC использует лучшие решения в области информационной безопасности, которые повышают эффективность мониторинга и реагирования на угрозы, а также гарантируют максимальную защиту вашего бизнеса.
- Персональный подход: закрепляем за вами выделенных сервис-менеджера и аналитиков, обеспечивая оперативное взаимодействие и индивидуальный подход к решению любых задач и вопросов.
- Гарантированный уровень сервиса: обеспечиваем соответствие SLA, что гарантирует высокий уровень качества и оперативности предоставляемых услуг.
- Удобный доступ: в личном кабинете в режиме реального времени вы можете отслеживать состояние безопасности вашей инфраструктуры на дашбордах, получать информацию по текущим инцидентам ИБ и их статусам, формировать отчеты.
- Эффективность мониторинга: используем более 700 правил корреляции, разработанных с учетом нашего многолетнего опыта и экспертизы аналитиков IZ:SOC, что обеспечивает высокую эффективность обнаружения инцидентов ИБ и минимизирует количество ложных срабатываний.
Вы получаете:
- Выявление инцидентов ИБ: обнаруживаем угрозы и атаки на базе нашей SIEM-системы с учетом специфики вашей организации.
- Адаптированный контент: вы получите настроенный и профилированный контент обнаружения с учетом особенностей вашей инфраструктуры и бизнес-потребностей.
- Предоставление оборудования: обеспечим вас необходимым оборудованием для подключения и интеграции с нашей инфраструктурой.
- Прозрачность и контроль: личный кабинет и доступ к данным в реальном времени позволят вам всегда быть в курсе состояния безопасности вашей организации.
Стоимость услуги: от 2 000 000 р. в год *
* Информация о стоимости услуг/работ размещена на сайте для ознакомления, не является офертой и не формируют договорных обязательств. Указанная стоимость услуг/работ может быть изменена.
Окончательные условия и стоимость услуг/работ определяются в индивидуальном порядке.
IZ:SOC предоставляет комплекс услуг по управлению событиями информационной безопасности, включая круглосуточный мониторинг, выявление компьютерных инцидентов и содействие в оперативном реагировании на угрозы. Мы обеспечиваем полный цикл управления инцидентами ИБ и нейтрализацию угроз вашему бизнесу.
Новости и материалы по теме
17 июня в Московском Императорском яхт-клубе состоялась ежегодная конференция «Информзащиты» ВАТЕРЛИНИЯ, посвященная вопросам информационной безопасности, киберустойчивости бизнеса и обеспечению непрерывности ключевых процессов. Мероприятие собрало порядка 200 руководителей, ИБ- и ИТ-специалистов, технических экспертов и представителей бизнеса.