image

Построение in-house SOC

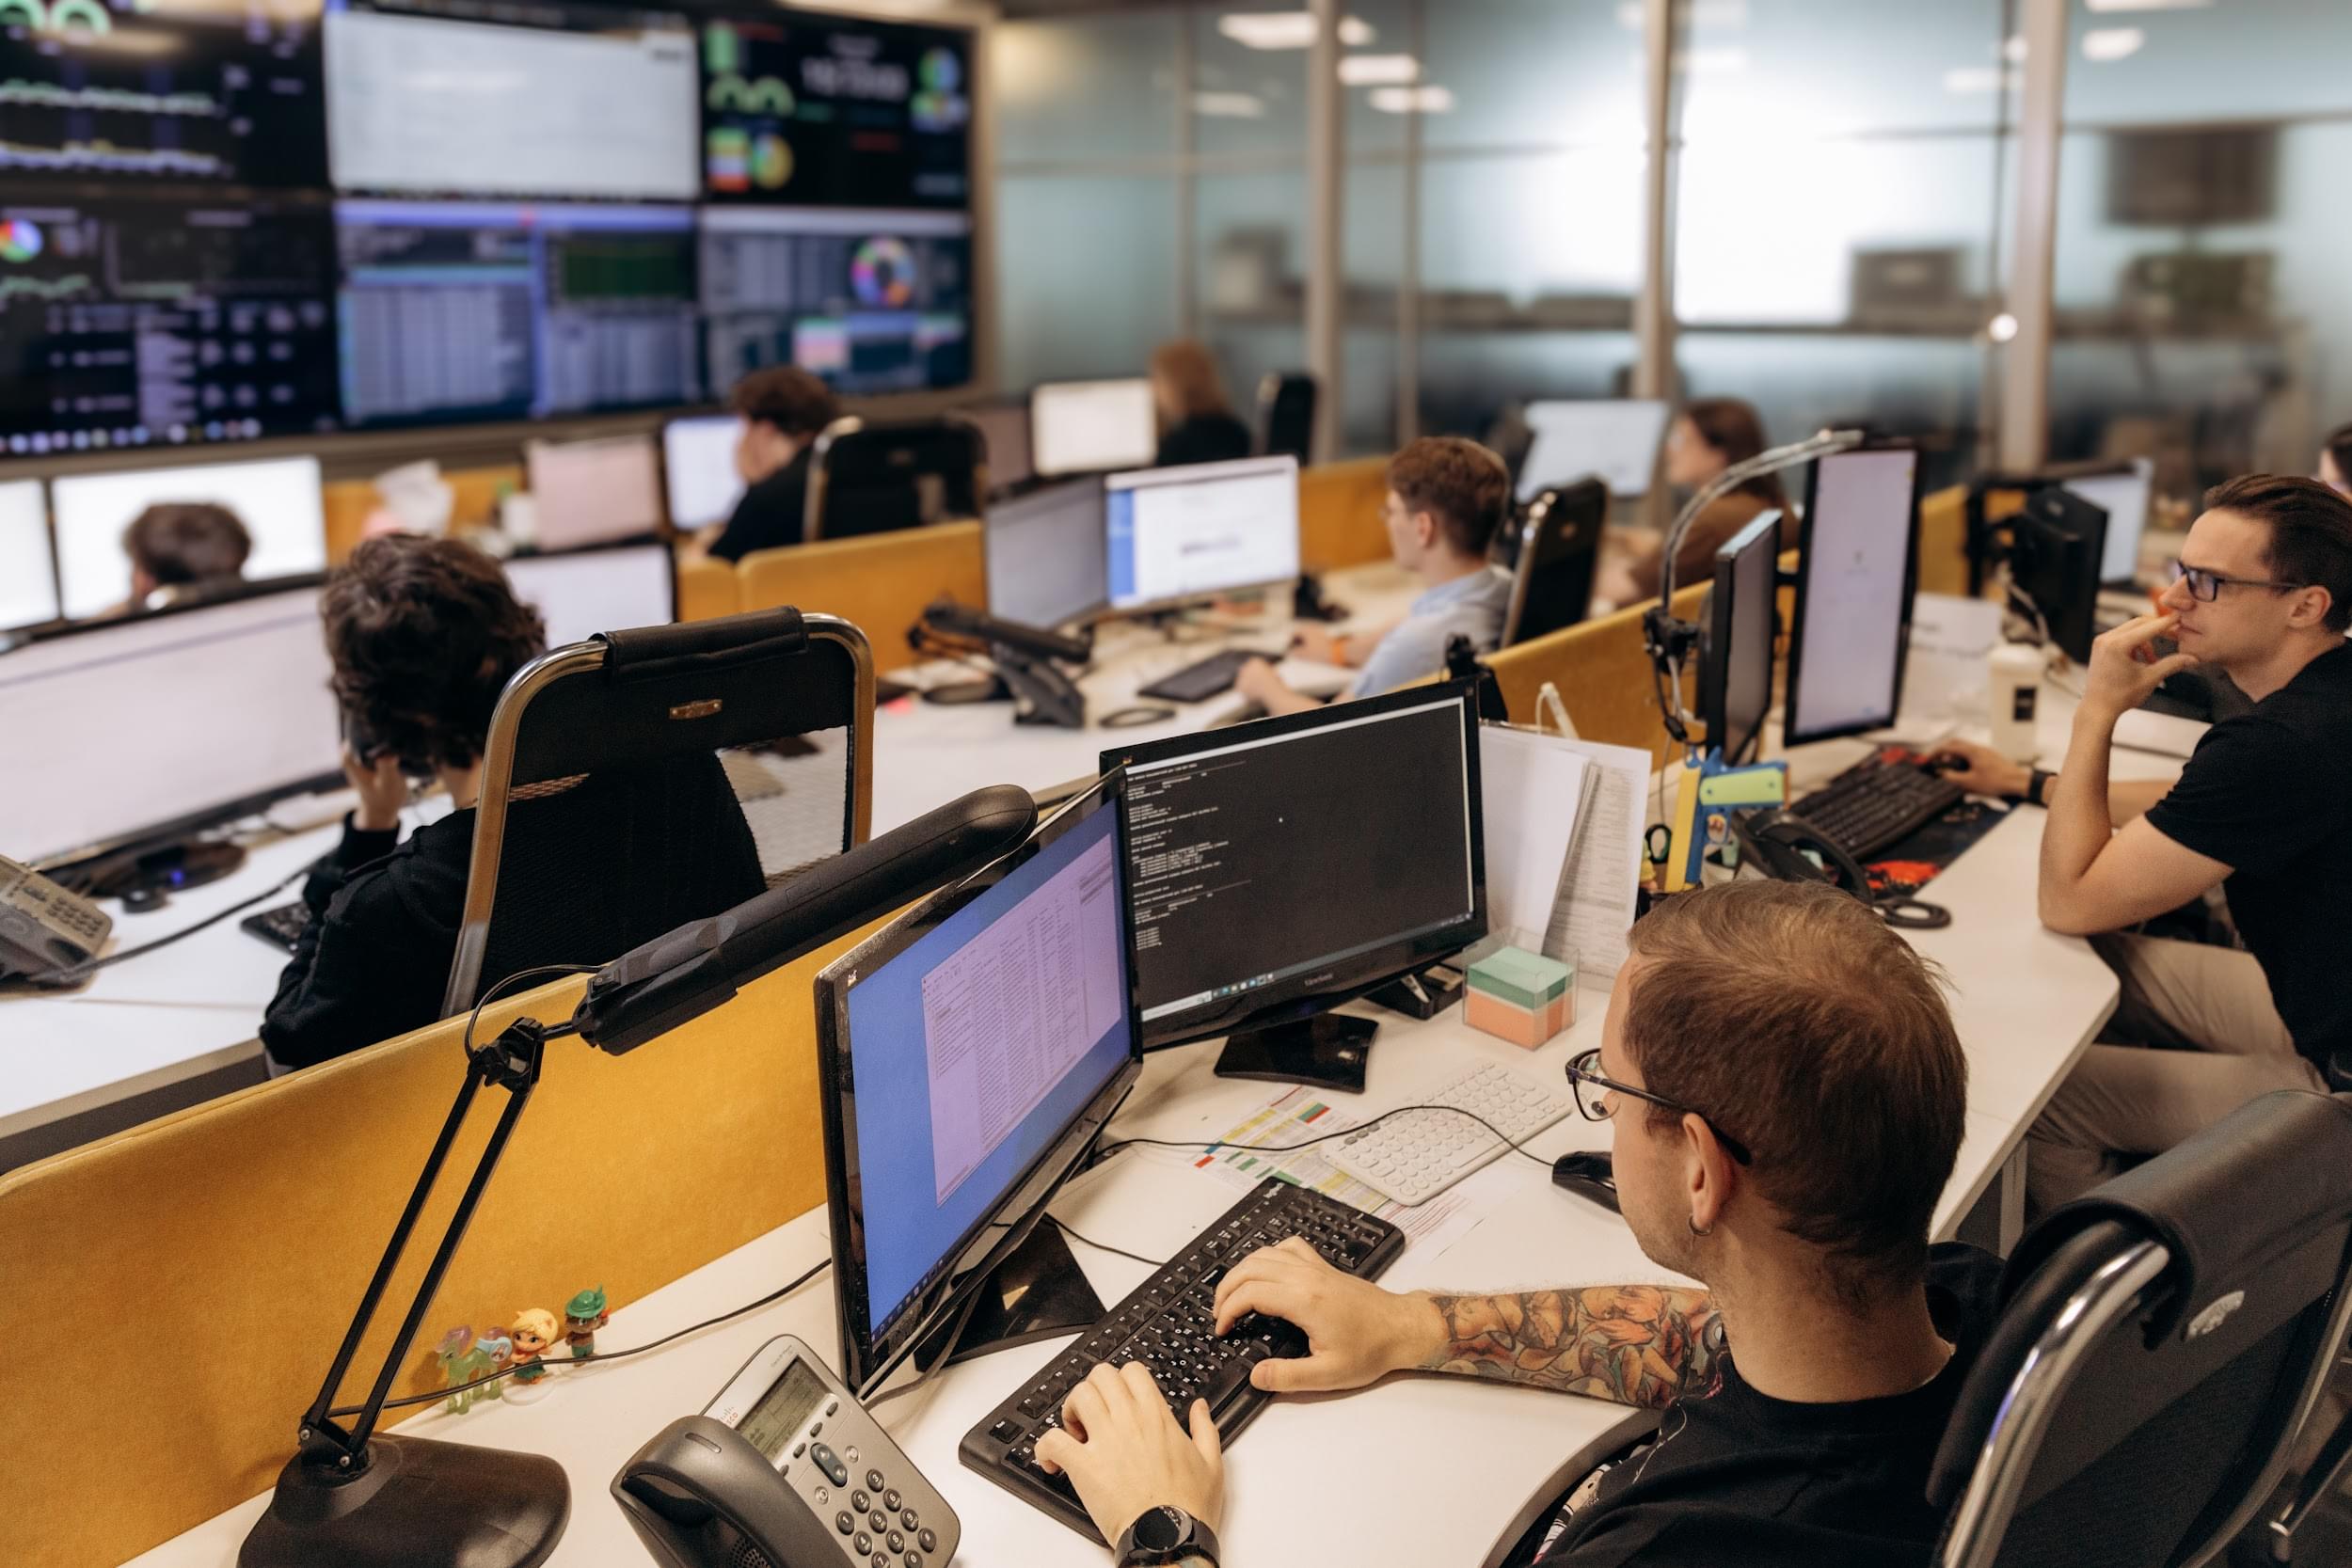
Создание Центра мониторинга информационной безопасности внутри вашей организации. SOC осуществляет мониторинг, обнаружение, анализ кибератак и реагирование на инциденты ИБ в режиме реального времени.

Построение in-house SOC (Security Operations Center) — это комплексная услуга, направленная на создание Центра мониторинга информационной безопасности внутри вашей организации. SOC осуществляет мониторинг, обнаружение, анализ кибератак и реагирование на инциденты ИБ в режиме реального времени.

Услуга актуальна для крупных организаций, которым требуется высокая степень контроля над своими данными и процессами безопасности, а также тем, кто хочет оперативно реагировать на инциденты ИБ и управлять всеми аспектами киберзащиты внутри периметра, не полагаясь на внешних подрядчиков.

Решаемые задачи:

  • Проектирование и планирование: разработка архитектуры и детального плана создания SOC с учетом специфики бизнеса и текущего ландшафта угроз.
  • Выбор и внедрение технологий: подбор и интеграция необходимых инструментов и решений для мониторинга, анализа и реагирования на инциденты ИБ (SIEM, SOAR, TI, EDR, NTA и др.).
  • Обучение и подготовка персонала: обучение сотрудников, которые будут работать в SOC, процессам обнаружения и реагирования на инциденты ИБ, а также их подготовка к работе с необходимыми техническими решениями.
  • Разработка процессов и процедур: создание регламентов и процедур для эффективного управления инцидентами ИБ, управления рисками и обеспечения соответствия нормативным требованиям.
  • Тестирование и запуск SOC: проведение комплексного тестирования всех компонентов SOC перед его запуском и обеспечение бесперебойной работы на всех этапах эксплуатации.

Вы получаете:

  • Высокий уровень управляемости и безопасности: полный контроль над всеми аспектами кибербезопасности позволит вам оперативно реагировать на угрозы.
  • Снижение рисков утечек данных: собственный SOC обеспечит вам более быстрое и эффективное реагирование на инциденты ИБ, что снижает вероятность утечек и компрометации данных.
  • Соответствие нормативным требованиям: in-house SOC поможет вам поддерживать соответствие внутренним и внешним стандартам и нормативам ИБ.
  • Гибкость и адаптивность: SOC, созданный с учетом специфики бизнеса, позволит вам адаптироваться к изменяющимся угрозам и масштабироваться по мере необходимости.

Стоимость услуги: от 10 000 000 р. *

* Информация о стоимости услуг/работ размещена на сайте для ознакомления, не является офертой и не формируют договорных обязательств. Указанная стоимость услуг/работ может быть изменена.

Окончательные условия и стоимость услуг/работ определяются в индивидуальном порядке.

Построение in-house SOC (Security Operations Center) — это комплексная услуга, направленная на создание Центра мониторинга информационной безопасности внутри вашей организации. SOC осуществляет мониторинг, обнаружение, анализ кибератак и реагирование на инциденты ИБ в режиме реального времени.

Новости и материалы по теме
Новости
15 / 09 / 2026
Дайджест рынка ИБ №0826
В августе регуляторная повестка заметно приблизилась к повседневной эксплуатации. Приказ ФСТЭК №137 меняет порядок оценки защиты при работе подрядчиков с государственными системами: с 1 марта 2027 года подрядная организация должна рассчитывать уровень зрелости своей защиты до получения доступа к системе.
Новости
07 / 09 / 2026
Число алертов на атаки через корпоративные сервисы коммуникации выросло более чем в 2 раза
Число алертов на вредоносную активность в корпоративных сервисах коммуникации за последние 12 месяцев выросло более чем в два раза, выяснили эксперты компании «Информзащита». При этом большинство таких срабатываний относились к фишинговым операциям в чатах.
Новости
03 / 09 / 2026
Доля инцидентов с использованием удаленного доступа достигла 62%
Эксперты компании «Информзащита» выявили, что в 2026 году средства удаленного доступа использовались в 62% киберинцидентов, не связанных с компрометацией деловой электронной почты. В 2025 году их доля составляла 49%, за год показатель вырос на 13 п. п. В эту категорию входят атаки через RDP, VPN и системы удаленного мониторинга и управления RMM.
Новости
01 / 09 / 2026
Доля атак вымогателей на медицинские организации выросла более чем вдвое
Доля атак вымогателей на медицинские организации по итогам восьми месяцев 2026 года выросла более чем вдвое – с 10% до 21% всех расследованных инцидентов.
Новости
21 / 08 / 2026
Доля supply-chain-атак выросла на 15% за полгода
По оценке специалистов компании «Информзащита», в первом полугодии 2026 года доля атак через цепочки поставок ПО среди значимых облачных инцидентов выросла на 15 процентных пунктов – с 10% до 25%. За полгода доля выросла в 2,5 раза, при этом абсолютное число значимых инцидентов, связанных с цепочками поставок, более чем удвоилось.
Новости
18 / 08 / 2026
Число значимых облачных киберинцидентов выросло на 60% за полгода
По оценке специалистов компании «Информзащита», в первом полугодии 2026 года количество значимых киберинцидентов, связанных с облачной инфраструктурой, увеличилось на 58% по сравнению со второй половиной 2025-го и оказалось почти вдвое выше уровня первого полугодия 2025 года.
Мероприятия
13 / 05 / 2026
Комплексный анализ приказа №117 ФСТЭК
«Информзащита» и «Код Безопасности» провели вебинар по приказу №117 ФСТЭК России.
Мероприятия
13 / 05 / 2026
Цифровой рубль. Весна-2026
«Информзащита» приняла участие в онлайн-конференции «Цифровой рубль. Весна-2026».
Мероприятия
13 / 05 / 2026
Форпост цифровой обороны
«Информзащита» приняла участие в форуме «Форпост цифровой обороны».
Мероприятия
13 / 05 / 2026
Массовое внедрение Цифрового рубля – реализация дорожной карты и требования регуляторов
«Информзащита» приняла участие в конференции по цифровому рублю.
Мероприятия
13 / 05 / 2026
ГосСОПКА
«Информзащита» приняла участие в форуме НКЦКИ по тематике ГосСОПКА.
Мероприятия
13 / 05 / 2026
Киберустойчивая Арктика 2026
«Информзащита» приняла участие в форуме «Киберустойчивая Арктика 2026».

Мы используем файлы cookie для улучшения работы сайта

окей